สั่งซื้อเทมเพลต
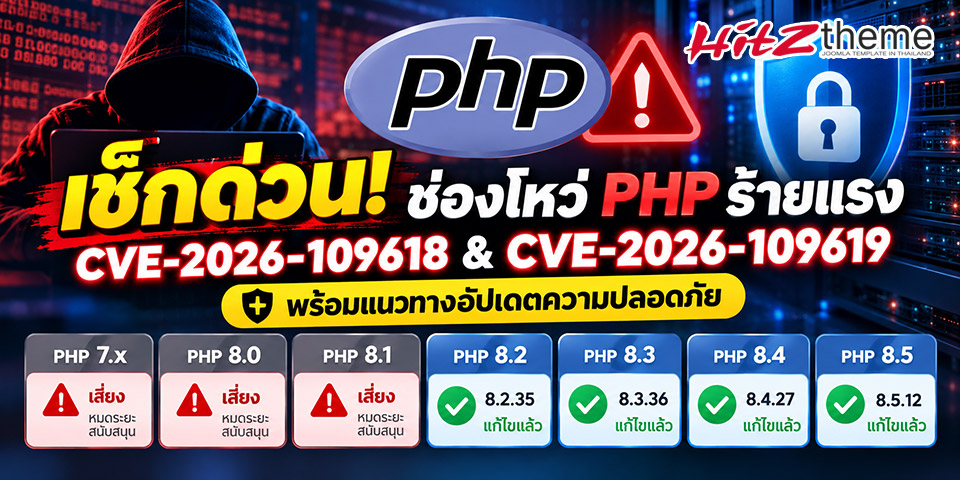
ช่วงปลายเดือนตุลาคม 2569 นี้ ทางทีมพัฒนา PHP ได้แจ้งเตือนภัยความปลอดภัยครั้งสำคัญเกี่ยวกับช่องโหว่ระดับรุนแรง 2 รายการ (CVE-2026-109618 และ CVE-2026-109619)ซึ่งอาจเปิดช่องให้ผู้ไม่หวังสามารถสั่งรันโค้ดบนเซิร์ฟเวอร์จากระยะไกลได้ทันทีโดยไม่ต้องเข้าสู่ระบบ
ทีมพัฒนาจึงได้เร่งคลอดแพตช์อัปเดตออกมาตั้งแต่วันที่ 21 ตุลาคม 2569 เพื่อให้ผู้ดูแลเว็บไซต์และเซิร์ฟเวอร์รีบอัปเดตเวอร์ชันกันอย่างเร่งด่วนครับ
1. เช็กด่วน: PHP เวอร์ชันไหนเสี่ยง และเวอร์ชันไหนปลอดภัยแล้ว?
เพื่อให้เห็นภาพชัดเจนว่าเว็บไซต์ของคุณกำลังตกอยู่ในความเสี่ยงหรือไม่ สามารถตรวจสอบสถานะตามตารางนี้ได้เลยครับ
| ซีรีส์ PHP | เวอร์ชันที่ยังมีช่องโหว่ | เวอร์ชันที่แก้ไขแล้ว | สถานะความปลอดภัย |
| PHP 7.x | PHP 7.0 – 7.4 | มีแพตช์ Backport (เฉพาะบางผู้ให้บริการ) | ⚠️ หมดระยะสนับสนุน |
| PHP 8.0 | ทุกเวอร์ชันก่อนแพตช์ | มีแพตช์ Backport สำหรับผู้ดูแลระบบเอง | ⚠️ หมดระยะสนับสนุน |
| PHP 8.1 | ทุกเวอร์ชันก่อนแพตช์ | มีแพตช์ Backport สำหรับผู้ดูแลระบบเอง | ⚠️ หมดระยะสนับสนุน |
| PHP 8.2 | 8.2.34 หรือเก่ากว่า | 8.2.35 | ✅ ปลอดภัยแล้ว |
| PHP 8.3 | 8.3.35 หรือเก่ากว่า | 8.3.36 | ✅ ปลอดภัยแล้ว |
| PHP 8.4 | 8.4.26 หรือเก่ากว่า | 8.4.27 | ✅ ปลอดภัยแล้ว |
| PHP 8.5 | 8.5.11 หรือเก่ากว่า | 8.5.12 | ✅ ปลอดภัยแล้ว |
ข้อมูลอ้างอิงจากประกาศอย่างเป็นทางการของทีมพัฒนา PHP และ CERT-EU
⚠️ ข้อควรระวังสำหรับผู้ใช้ PHP เวอร์ชันเก่า (7.x, 8.0, 8.1):
เนื่องจากเวอร์ชันเหล่านี้หมดอายุซัพพอร์ตไปแล้ว แม้จะมีแพตช์แบบ Backport ออกมาบ้าง แต่ไม่ได้แปลว่าทุกโฮสติ้งจะติดตั้งให้ ดังนั้น ห้ามชะล่าใจคิดว่าปลอดภัยเพียงเพราะเว็บไซต์ยังเปิดใช้งานได้ตามปกติครับ
2. แนวทางปฏิบัติ: ต้องอัปเดต PHP อย่างไรให้ปลอดภัย?
แบ่งตามความเร่งด่วนของแต่ละเวอร์ชัน ดังนี้ครับ
- กลุ่ม PHP 8.5: หากใช้งานเวอร์ชัน 8.5.11 หรือต่ำกว่า ให้รีบอัปเดตขึ้นเป็น 8.5.12 ทันที
- กลุ่ม PHP 8.4: หากใช้งานเวอร์ชัน 8.4.26 หรือต่ำกว่า ให้รีบอัปเดตขึ้นเป็น 8.4.27
- กลุ่ม PHP 8.3: หากใช้งานเวอร์ชัน 8.3.35 หรือต่ำกว่า ให้รีบอัปเดตขึ้นเป็น 8.3.36
- กลุ่ม PHP 8.2: หากใช้งานเวอร์ชัน 8.2.34 หรือต่ำกว่า ให้อัปเดตเป็น 8.2.35 เป็นอย่างน้อย (และควรวางแผนย้ายไป PHP 8.3 ขึ้นไป เนื่องจาก PHP 8.2 จะสิ้นสุดการสนับสนุนอย่างเป็นทางการในวันที่ 31 ธันวาคม 2569 นี้แล้ว)
- กลุ่ม PHP 7, 8.0 และ 8.1: กลุ่มนี้มีความเสี่ยงสูงมากเนื่องจากตกรุ่นแล้ว ควรติดต่อผู้ให้บริการโฮสติ้งเพื่อเช็กเรื่องแพตช์ หรือวางแผน อัปเกรดเวอร์ชัน PHP โดยเร็วที่สุด พร้อมทั้งทดสอบระบบและส่วนเสริมต่าง ๆ บนเว็บไซต์ให้เรียบร้อยก่อนเปลี่ยนจริง
3. อัปเดต PHP แล้ว ปลอดภัย 100% เลยไหม?
ยังไม่ร้อยเปอร์เซ็นต์ครับ การอัปเกรด PHP เป็นเวอร์ชัน 8.3.36 หรือ 8.4.27 จะช่วยปิดตายช่องโหว่ร้ายแรง 2 รายการนี้ก็จริง แต่เว็บไซต์ยังมีโอกาสเจอช่องโหว่จากจุดอื่นได้อีก
ผู้ดูแลระบบจึงควรตรวจสอบความปลอดภัยในส่วนอื่น ๆ ควบคู่กันไปด้วย เช่น:
- อัปเดต Joomla Core และส่วนขยาย (Extensions) ให้เป็นเวอร์ชันล่าสุดอยู่เสมอ
- ตรวจสอบความปลอดภัยของระบบปฏิบัติการและแพ็กเกจบนเซิร์ฟเวอร์
- ตั้งค่าการทำงานของ Web Server และ PHP-FPM / Apache ให้รัดกุม
- กำหนดสิทธิ์การเข้าถึงไฟล์และโฟลเดอร์ (File Permissions) ให้ถูกต้อง
- คอยตรวจสอบ Log การเข้าใช้งานเพื่อดูความผิดปกติ
นอกจากนี้ ในช่วงปลายเดือนตุลาคมยังมีรายงานช่องโหว่เสริมอื่น ๆ เพิ่มเติมอีก ดังนั้นการติดตามข่าวสารด้านความปลอดภัยจึงเป็นเรื่องที่ละเลยไม่ได้เลยครับ
4. สรุปคำแนะนำสำหรับผู้ดูแลโฮสติ้งและเว็บไซต์
เพื่อความปลอดภัยสูงสุดในการดูแลเว็บไซต์ในปัจจุบัน ผมขอสรุปแนวทางเลือกเวอร์ชัน PHP แนะนำดังนี้ครับ:
| ซีรีส์ PHP | คำแนะนำสำหรับผู้ดูแลระบบ |
| PHP 7.x / 8.0 / 8.1 | เร่งวางแผนอัปเกรดเวอร์ชันใหม่โดยด่วน |
| PHP 8.2 | ใช้เวอร์ชัน 8.2.35 เป็นขั้นต่ำ และวางแผนอัปเกรดหนีสิ้นปี 2569 นี้ |
| PHP 8.3 | ใช้เวอร์ชัน 8.3.36 เป็นขั้นต่ำ |
| PHP 8.4 | ใช้เวอร์ชัน 8.4.27 เป็นขั้นต่ำ |
| PHP 8.5 | ใช้เวอร์ชัน 8.5.12 เป็นขั้นต่ำ |
💡 ทริกสำหรับคนดูแลโฮสติ้ง (cPanel / DirectAdmin): แนะนำให้เช็กเวอร์ชัน PHP รายโดเมนจริง ๆ ในระบบอีกครั้ง อย่าดูแค่เวอร์ชันหลักของเซิร์ฟเวอร์อย่างเดียว เพราะแต่ละเว็บไซต์อาจตั้งค่าแยกอิสระกันคนละเวอร์ชันครับ